-강남언니 22만명·위버스 42만건·29CM 16만건…소비자 정보가 ‘열린 API’ 타고 빠져나가
-사고 뒤 “재발 방지”보다 API 전수 점검·최소 정보 제공·접근 권한 통제가 먼저
[소비라이프 / 김현식 기자]
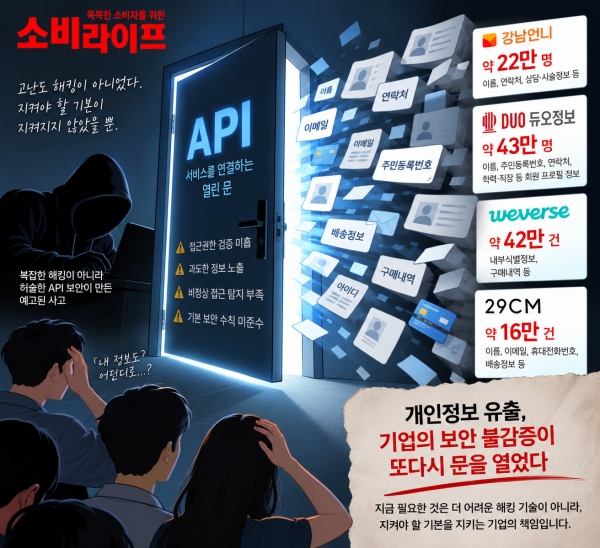
기업들의 개인정보 유출 사고가 끊이지 않는 가운데 최근에는 서비스의 기본 연결통로인 API(Application Programming Interface)가 새로운 보안 사각지대로 떠오르고 있다. 강남언니, 위버스, 29CM 등 소비자 정보를 다루는 서비스기업에서 잇따라 API와 관련된 개인정보 대량 유출 사고가 발생했다.
문제는 공격 방식이 반드시 최첨단 해킹 기술을 요구하는 것은 아니라는 점이다. API에 이용자별 접근권한을 제대로 설정하고, 외부에 전달하는 정보를 최소화하며, 비정상적 반복 접근을 감시하는 기본적인 보안 원칙만 제대로 적용했어도 정보유출 위험을 막을 수 있다는 평가다.
강남언니 22만명…민감한 상담·시술정보까지 노출
미용의료 플랫폼 강남언니 운영사 힐링페이퍼는 지난 9월 4일 이용자의 상담내역을 조회하는 API에 비정상적인 접근이 발생해 약 22만명의 개인정보가 유출됐다고 밝혔다.
특히 이번 사고에서는 단순한 이름이나 연락처뿐 아니라 이용자의 상담과 시술 관련 정보 등이 포함돼 2차 피해 우려가 크다. 미용·성형 서비스 이용 기록은 개인이 타인에게 공개하기를 원하지 않을 가능성이 높은 정보라는 점에서 일반적인 회원정보 유출보다 소비자가 체감하는 피해가 클 수 있다.
29CM도 주문조회 API 뚫려 15만9852건 유출
무신사가 운영하는 패션·라이프스타일 플랫폼 29CM에서도 지난 8월 27일 주문정보 조회 API에 외부의 비정상적인 접근이 발생했다.
유출된 개인정보는 총 15만9852건이다. 이 가운데 13만8841건은 이름이 유출됐고, 2만1011건에서는 이름과 이메일 주소, 휴대전화번호, 배송정보까지 함께 빠져나갔다. 결제정보와 아이디·비밀번호는 유출되지 않은 것으로 파악됐다.
그러나 배송정보와 전화번호, 이메일이 결합되면 실제 주문정보를 아는 것처럼 가장한 스미싱이나 피싱에 악용될 가능성을 배제할 수 없다. 29CM 역시 사고 이후 해당 접근 경로를 차단하고 한국인터넷진흥원(KISA)에 신고했다.
위버스 42만2584건…K팝 글로벌 이용자 정보도 API에서 샜다
글로벌 K팝 팬덤 플랫폼 위버스에서도 계정 ID 기준 42만2584건의 개인정보가 유출됐다.
유출된 개인정보는 이용자 가입 과정에서 만들어지는 내부식별정보이며 구매 수단, 결제대행업체, 통화 형태, 구매·취소 금액과 일시 등 구매 관련 정보도 함께 노출됐다. 회사 측은 내부식별정보가 이름이나 연락처처럼 개인을 직접 식별하는 정보는 아니며 해당 정보만으로 결제 위조나 부정 이체가 발생하기는 어렵다고 설명했다.
주목되는 것은 위버스 역시 사고 이후 결제정보 처리 API의 접근통제를 강화하고 외부 전달 정보에서 내부식별정보를 제거하기로 했다는 점이다. 결국 사고 이후 취한 조치 가운데 상당 부분이 사고 이전 API 설계·점검 단계에서 검토할 수 있었던 보안 조치라는 지적이 가능하다.
듀오 43만명 유출은 API 아닌 PC 해킹…그러나 더 심각했다
결혼정보회사 듀오정보의 사고는 앞선 세 회사와 공격 경로가 다르다. 듀오에서는 개인정보를 취급하는 직원의 업무용 PC가 해킹돼 정회원 42만7464명의 개인정보가 외부로 유출됐다.
문제는 유출 정보의 범위다. 이름과 생년월일, 주민등록번호, 연락처뿐 아니라 신장·체중·혈액형·종교·혼인경력·학력·직장 등 결혼정보회사가 보유하고 있던 광범위한 회원 프로필 정보가 포함됐다. API 보안 사고는 아니지만 기업이 개인정보를 얼마나 많이 보유하고 있으며 이를 어떻게 보호하고 있는지를 다시 묻게 한 대표적인 사례다.
‘천재 해커’보다 무서운 기본 보안 실패
API는 앱이나 웹서비스가 서버의 정보를 주고받는 일종의 출입문이다. 문제는 출입문 자체가 아니라 “누가 어느 정보까지 들어갈 수 있는지” 확인하는 접근통제다.
국제 웹보안 비영리단체 OWASP는 API의 대표적인 보안 위험 가운데 ‘객체 수준 권한 부여 실패(Broken Object Level Authorization)’를 가장 중요한 위험으로 꼽는다. 공격자가 API 요청에 포함된 이용자나 객체의 식별자를 바꿔 다른 사람의 데이터에 접근하는 방식으로, OWASP는 이 취약점의 악용 가능성을 ‘Easy’로 평가하고 있다.
따라서 기업은 API마다 이용자가 해당 정보에 접근할 권한이 있는지를 서버 단계에서 확인하고, 외부 API가 돌려주는 개인정보 자체를 필요한 최소 수준으로 줄여야 한다. 반복·대량 조회에 대한 탐지와 차단, 사용하지 않는 API 폐쇄, 정기적인 권한 검증도 기본적인 관리 대상이다
개인정보 유출을 ‘사고 후 사과’로 끝내서는 안 된다
최근 사고들의 공통된 문제는 기업이 수십만명의 개인정보를 보유하면서도 정보가 외부로 나가는 통로에 충분한 통제장치를 갖췄는지를 소비자가 확인하기 어렵다는 것이다.
기업들은 사고가 발생하면 접근경로를 차단하고 관계기관에 신고한 뒤 “보안체계를 재점검하고 재발 방지에 최선을 다하겠다”고 발표한다. 하지만 개인정보 보호의 핵심은 사고 이후의 사과가 아니라 사고가 나기 전 API 전수조사, 최소정보 수집·제공, 접근권한 검증, 이상접속 실시간 탐지를 일상적인 경영관리 항목으로 만드는 데 있다.
소비자 입장에서는 개인정보를 맡긴 기업이 해킹 피해자라는 이유만으로 책임 문제가 끝날 수 없다. 기업이 서비스를 통해 개인정보를 수집하고 이를 사업 자산으로 활용한다면 그 정보를 지키는 비용 역시 사업의 필수 비용으로 봐야 한다.
금융소비자연맹의 강형구 부회장은 "개인정보 유출 사고가 반복되는 지금 필요한 것은 더 어려운 보안기술 적용 만이 아니다. 지켜야 할 기본을 지키는 것, 개인정보 보안에 적절한 비용을 지출하여 기업의 개인정보 보호 책임을 지는 것이 핵심이다." 라고 기업들에게 개인정보보안시스템을 강화해야 한다고 촉구했다.